AI Act para pymes: qué obligaciones tienes y cómo prepararte
Guía del Reglamento europeo de IA (AI Act) para pymes: qué te afecta si usas IA, plazos tras el Ómnibus Digital, sanciones y plan de acción en 5 pasos.
Inventario de IA · cumplimiento
Asistente de redacción Mínimo
Chatbot de la web Limitado
Filtro de currículums Alto
Alfabetización en IA (art. 4)
Aviso de IA en el chatbot (art. 50)
Evaluación del sistema de alto riesgoAntes del 2-12-2027
Neural Soft Actualizado 9 min de lectura
En resumen
El AI Act también obliga a quien usa IA, no solo a quien la desarrolla; casi todas las pymes son "responsables del despliegue".
La alfabetización en IA del equipo (art. 4) y la transparencia (art. 50) ya se aplican.
Los usos de alto riesgo, como filtrar currículums, tienen obligaciones desde el 2 de diciembre de 2027.
Para empezar basta con un inventario, una política de uso breve y formación por perfiles.
El Reglamento europeo de Inteligencia Artificial (Reglamento (UE) 2024/1689, conocido como AI Act) es la primera ley general sobre IA del mundo. Mucha pyme cree que solo afecta a quien desarrolla modelos como ChatGPT, pero no es así: también tiene obligaciones quien usa sistemas de IA en su actividad, aunque sea una herramienta comprada.
La buena noticia es que, para la mayoría de las pymes, las obligaciones son razonables y se cumplen con orden y algo de formación. Aquí tienes el resumen en una página; debajo, el detalle.
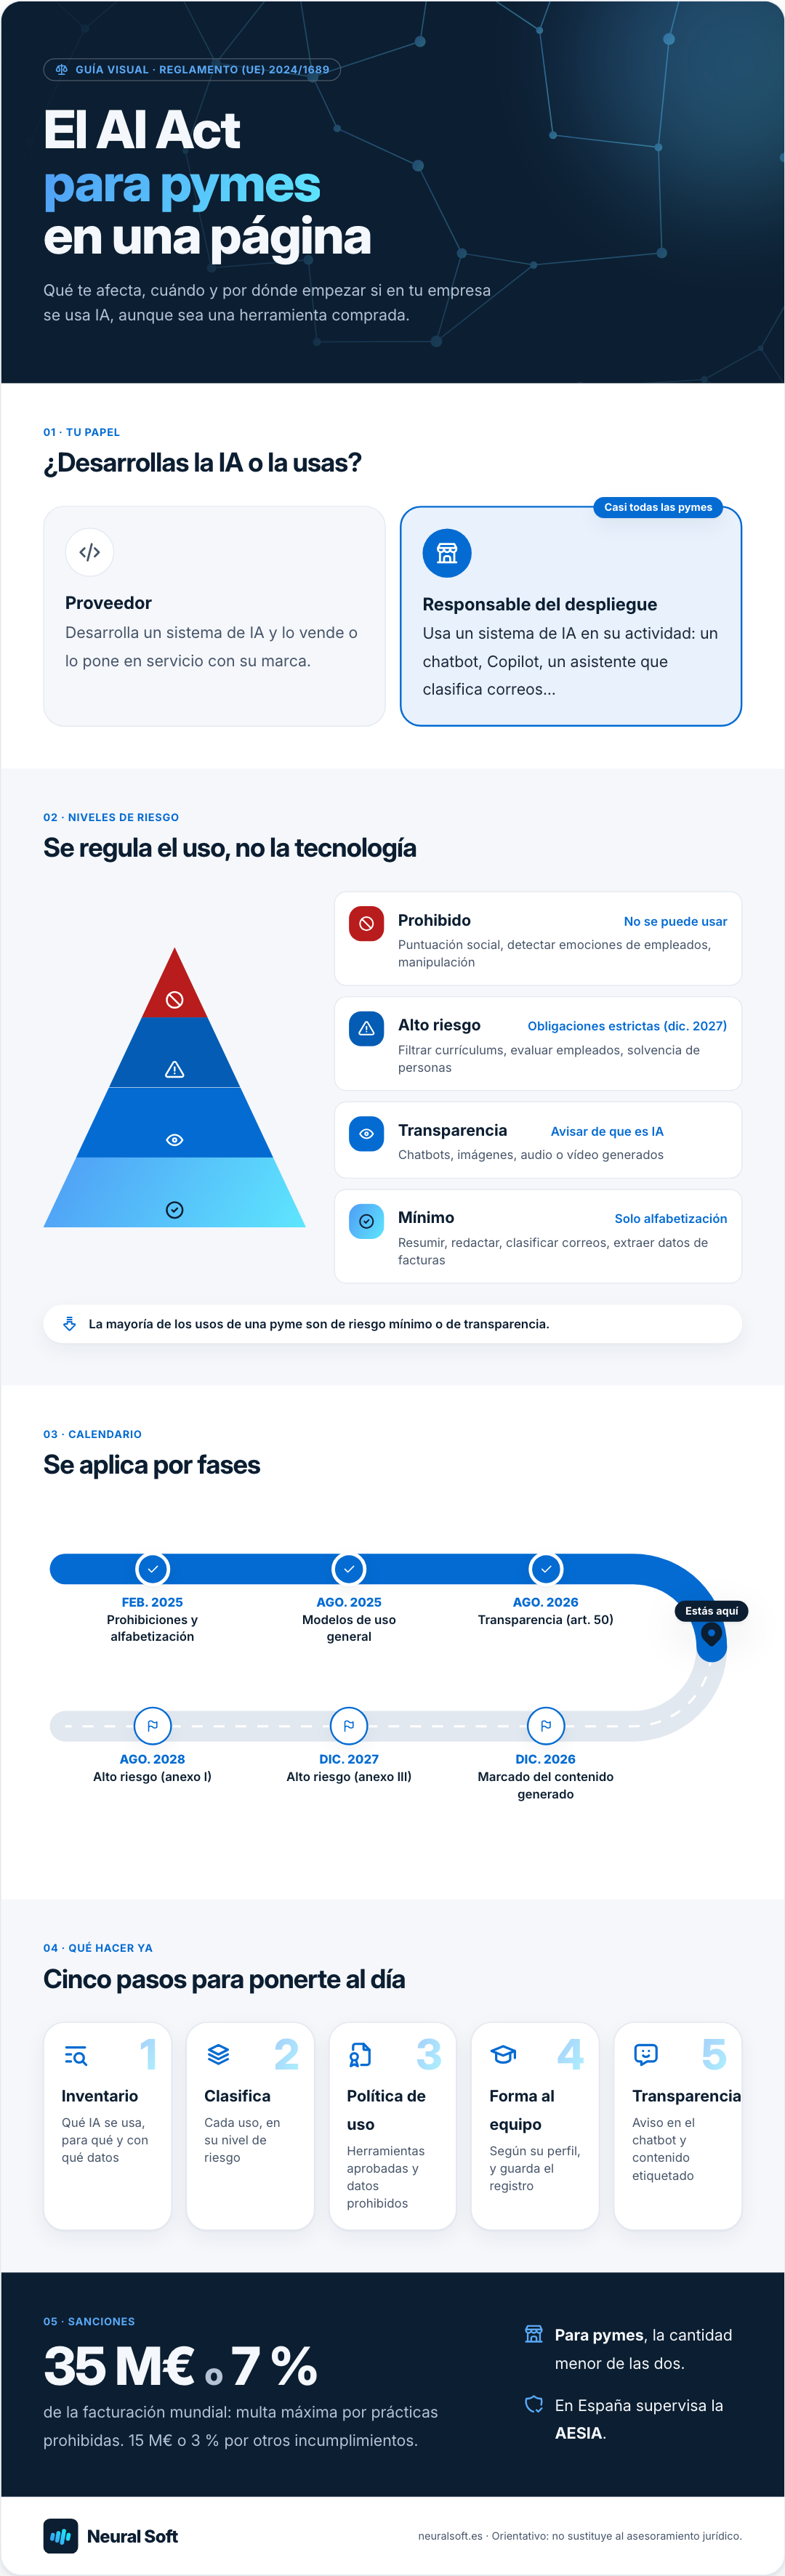
Guía visual · Reglamento (UE) 2024/1689
El AI Act para pymes en una página
Qué te afecta, cuándo y por dónde empezar si en tu empresa se usa IA, aunque sea una herramienta comprada.
01 · Tu papel
¿Desarrollas la IA o la usas?
Proveedor
Desarrolla un sistema de IA y lo vende o lo pone en servicio con su marca.
Casi todas las pymes
Responsable del despliegue
Usa un sistema de IA en su actividad: un chatbot, Copilot, un asistente que clasifica correos…
02 · Niveles de riesgo
Se regula el uso, no la tecnología
ProhibidoNo se puede usarPuntuación social, detectar emociones de empleados, manipulación
Alto riesgoObligaciones estrictas (dic. 2027)Filtrar currículums, evaluar empleados, solvencia de personas
TransparenciaAvisar de que es IAChatbots, imágenes, audio o vídeo generados
MínimoSolo alfabetizaciónResumir, redactar, clasificar correos, extraer datos de facturas
La mayoría de los usos de una pyme son de riesgo mínimo o de transparencia.
03 · Calendario
Se aplica por fases
Prohibiciones y alfabetización
Modelos de uso general
Transparencia (art. 50)
Marcado del contenido generado
Alto riesgo (anexo III)
Alto riesgo (anexo I)
Estás aquí
Hoy · nov 2026
Prohibiciones y alfabetización
En vigor
Modelos de uso general
En vigor
Transparencia (art. 50)
En vigor
Hoy · nov 2026
Marcado del contenido generado
Pendiente
Alto riesgo (anexo III)
Pendiente
Alto riesgo (anexo I)
Pendiente
04 · Qué hacer ya
Cinco pasos para ponerte al día
1
1. Inventario
Qué IA se usa, para qué y con qué datos
2
2. Clasifica
Cada uso, en su nivel de riesgo
3
3. Política de uso
Herramientas aprobadas y datos prohibidos
4
4. Forma al equipo
Según su perfil, y guarda el registro
5
5. Transparencia
Aviso en el chatbot y contenido etiquetado
05 · Sanciones
35 M€ o 7 %
de la facturación mundial: multa máxima por prácticas prohibidas. 15 M€ o 3 % por otros incumplimientos.
¿Mi empresa es “proveedor” o “responsable del despliegue”?
El AI Act reparte las obligaciones según el papel de cada empresa:
Proveedor: desarrolla un sistema de IA (o lo encarga) y lo comercializa o lo pone en servicio con su nombre o su marca. Por ejemplo, una empresa de software que vende una herramienta de selección de personal con IA.
Responsable del despliegue (en inglés, deployer): utiliza un sistema de IA bajo su autoridad en el marco de su actividad profesional. Por ejemplo, una gestoría que usa un asistente para clasificar correos o una tienda online con un chatbot de atención al cliente.
Casi todas las pymes son responsables del despliegue. Si además desarrolláis una solución con IA para vender a terceros, también seréis proveedores de ese producto.
Los cuatro niveles de riesgo
El Reglamento no regula la tecnología en sí, sino el uso que se le da. Cuanto mayor es el riesgo para las personas, más obligaciones.
Nivel
Ejemplos
Qué implica
Inaceptable (prohibido)
Puntuación social, manipulación que explota vulnerabilidades, reconocimiento de emociones en el trabajo o en la escuela, categorización biométrica por datos sensibles
No se puede usar
Alto riesgo
Filtrado de currículums, evaluación del rendimiento o promoción de empleados, solvencia crediticia de personas, acceso y evaluación en educación
Obligaciones estrictas para el proveedor y para quien lo usa
Riesgo limitado (transparencia)
Chatbots, contenido generado o manipulado por IA (imágenes, audio, vídeo, deepfakes)
Avisar de que es IA
Riesgo mínimo
Filtros de spam, resúmenes de documentos, ayuda a la redacción, extracción de datos de facturas
Sin obligaciones específicas, más allá de la alfabetización en IA
La mayoría de los usos habituales en una pyme (redactar, resumir, clasificar correos, buscar en la documentación interna, extraer datos de documentos) son de riesgo mínimo o limitado.
¿En qué nivel está cada uso de tu empresa?
Recorre este árbol para cada herramienta o uso de IA. Es orientativo, pero ayuda a ver rápido dónde hay que poner atención.
El calendario, tras el Ómnibus Digital
El AI Act entró en vigor el 1 de agosto de 2024, pero se aplica por fases. En 2026, la Unión Europea aprobó el llamado Ómnibus Digital sobre IA, que aplaza las obligaciones de los sistemas de alto riesgo y mantiene el resto del calendario.
2 de febrero de 2025: prohibiciones (artículo 5) y obligación de alfabetización en IA (artículo 4). Ya son aplicables.
2 de agosto de 2025: obligaciones de los modelos de IA de uso general (los grandes modelos de lenguaje) y régimen sancionador.
2 de agosto de 2026: obligaciones de transparencia (artículo 50) y vigilancia del mercado.
2 de diciembre de 2026: fin del periodo transitorio para el marcado técnico del contenido generado por sistemas que ya estaban en el mercado.
2 de diciembre de 2027: sistemas de alto riesgo del anexo III (empleo, educación, crédito, servicios esenciales…).
2 de agosto de 2028: sistemas de alto riesgo integrados en productos regulados (anexo I: maquinaria, productos sanitarios, juguetes…).
Dicho de otro modo: la alfabetización en IA y la transparencia ya te afectan hoy, y si usas IA en recursos humanos o en decisiones sobre clientes, tienes hasta finales de 2027 para prepararte.
Qué te afecta ya si usas IA en tu empresa
Alfabetización en IA (art. 4)
Las personas que usan IA en tu nombre deben tener conocimientos suficientes según su perfil. No hace falta un título oficial, pero sí poder demostrar qué has hecho: formación, pautas de uso, materiales.
Transparencia (art. 50)
Un chatbot debe dejar claro que es una IA, salvo que sea evidente.
Imágenes, audio o vídeo generados que parezcan reales: hay que indicarlo.
Textos generados para informar al público sobre asuntos de interés público: también, salvo revisión humana con responsabilidad editorial.
Prohibiciones (art. 5)
Es raro que una pyme las roce, pero hay un caso típico: los sistemas que "detectan emociones" de empleados (en videollamadas o en el centro de trabajo) están prohibidos salvo por motivos médicos o de seguridad.
El RGPD sigue ahí
Si una herramienta trata datos personales, siguen haciendo falta la base jurídica, el contrato de encargado del tratamiento, la información a los interesados y, si hay riesgo alto, la evaluación de impacto.
Si usas IA de alto riesgo (desde diciembre de 2027)
Aunque el plazo se haya aplazado, la herramienta que contrates hoy seguirá en uso en 2028. Conviene preguntar ya al proveedor cómo piensa cumplir.
Sanciones
Las multas máximas son elevadas: hasta 35 millones de euros o el 7 % de la facturación mundial por usar prácticas prohibidas, y hasta 15 millones o el 3 % por incumplir otras obligaciones. Para las pymes se aplica la cantidad menor de las dos. En España, la autoridad de supervisión es la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA).
Más allá de las multas, el riesgo real para una pyme suele ser otro: perder un cliente grande que exige cumplimiento a sus proveedores, o un problema de reputación por un uso descuidado de los datos.
Plan de acción en 5 pasos
Haz un inventario de las herramientas de IA que se usan en la empresa, incluidas las que cada persona usa por su cuenta (ChatGPT, extensiones del navegador, funciones de IA del CRM…). Anota para qué se usan y qué datos manejan.
Clasifica cada uso por nivel de riesgo, con el árbol de arriba. La mayoría serán de riesgo mínimo; marca los que tocan recursos humanos, clientes o decisiones sobre personas.
Escribe una política de uso breve: qué herramientas están aprobadas, qué datos nunca se introducen (datos personales de clientes, información confidencial) y quién revisa lo que se publica.
Forma al equipo según su perfil y guarda registro de la formación. Es la obligación que ya se aplica y la que más reduce los riesgos.
Revisa los contratos y la transparencia: contrato de encargado del tratamiento con los proveedores, aviso en el chatbot y etiquetado del contenido sintético.
Si no sabes por dónde empezar, nuestro test de madurez en IA incluye preguntas de gobernanza y te da una primera orientación en tres minutos.
En resumen
Para una pyme típica, cumplir el AI Act hoy significa saber qué IA se usa, poner unas normas sencillas y formar al equipo. Hacerlo bien no solo evita problemas: ordena el uso de la IA y hace más fácil sacarle partido.
¿Usar ChatGPT o Copilot en la oficina me obliga a algo?
Sí, a la alfabetización en IA: el equipo debe saber usarlo con criterio (límites, errores, datos que no se deben introducir). Como uso general de productividad, es de riesgo mínimo.
¿Tengo que registrar mis herramientas de IA en algún sitio?
Como responsable del despliegue de sistemas de riesgo mínimo o limitado, no. El registro en la base de datos de la UE afecta sobre todo a los proveedores de sistemas de alto riesgo y a determinados usos por parte de las administraciones públicas.
¿El AI Act se aplica si mi proveedor de IA es de Estados Unidos?
Sí. Se aplica a los sistemas que se ponen en el mercado o se usan en la Unión Europea, sea cual sea el país del proveedor.
Ayudamos a pequeñas y medianas empresas a identificar dónde puede aportar valor la inteligencia artificial, qué casos merece la pena probar y cómo empezar sin invertir en soluciones innecesarias.
Qué debe incluir la política de uso de IA de una empresa: herramientas aprobadas, datos permitidos, revisión humana, transparencia y formación, paso a paso.
Qué es un agente de IA, en qué se diferencia de un chatbot o de una automatización, ejemplos en una pyme, riesgos y cómo empezar con aprobación humana.
5 min de lectura
¿Quieres aplicarlo en tu empresa?
Cuéntanos tu caso y te diremos, sin compromiso, si la IA tiene sentido y por dónde empezar.
Usamos Google Analytics para saber qué páginas se visitan. Sus cookies solo se activan si aceptas; si rechazas, Google solo recibe señales sin cookies. Puedes cambiarlo cuando quieras desde el pie de página. Política de cookies